
黑客攻破Fireworks AI,Notion聊天记录遭窃
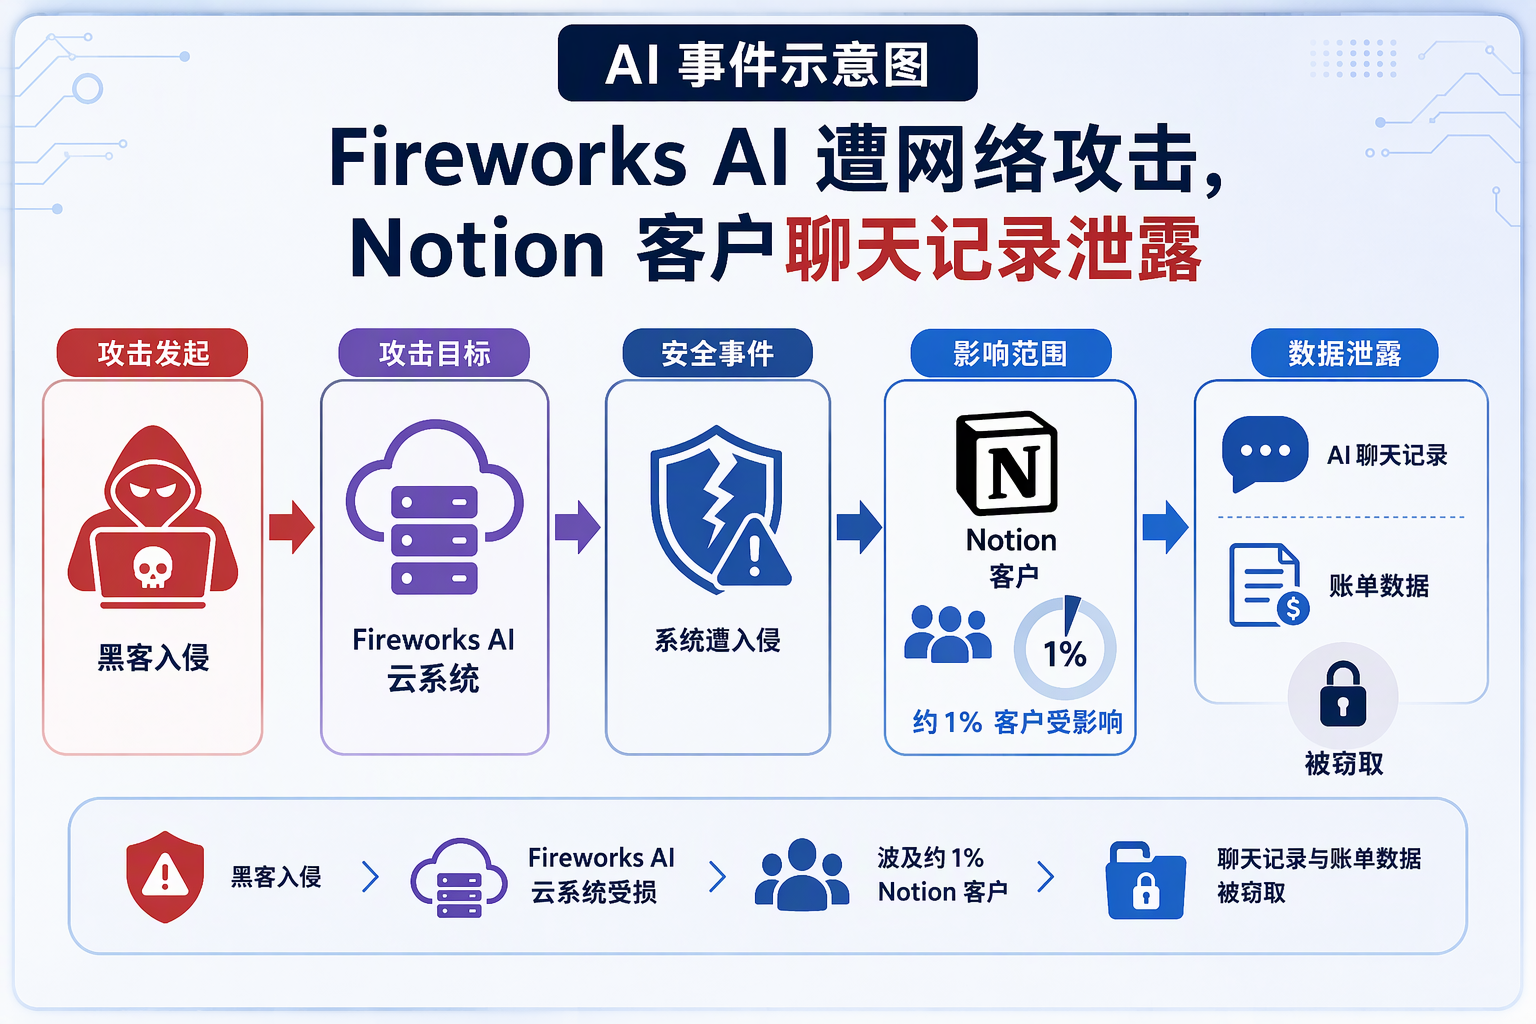
AI 生成的事件示意图,不代表新闻现场照片。
图:Fireworks AI 云系统遭入侵事件示意(AI 生成 / 示意图,非真实照片)
1% 的客户,两份失窃的数据
2026年11月12日23:02,TechCrunch 发布报道:Fireworks AI 云系统遭黑客入侵,波及约 1% 的 Notion 客户,被窃取的数据包括 AI 聊天记录与账单数据。
TechCrunch 把攻击链直接写进了标题:对 Fireworks AI 的网络攻击,让黑客得以接触 Notion 客户的聊天记录(TechCrunch 报道原文)。1% 不是惊人的比例,但对每一个具体的用户来说,泄露的是他与 AI 的私语——问过什么、犹豫过什么、让 AI 替他写过什么。

AI 生成的事件示意图,不代表新闻现场照片。
你的对话为何躺在别人的机房里
攻击没有发生在 Notion 自己的门里。失窃的聊天记录存放于 Fireworks AI 的云系统——也就是说,Notion 的 AI 对话流量经由这家基础设施公司的管道运行。管道被凿开一道缝,流经其中的对话与账单信息,便暴露在攻击者面前。
图:对话数据流经第三方基础设施的链路示意(AI 生成 / 示意图,非真实照片)
从凯文·凯利的视角看,这类事件不会是最后一次。技术的演化方向,是把能力一层层外包给看不见的层:产品是你的,模型与算力是别人的,对话数据在第三方的机房里过夜。链条越长,效率越高,裂缝也越多。裂缝增多,来自整个行业速度优先的分工方式。

AI 生成的事件示意图,不代表新闻现场照片。
信任要像电闸一样握在自己手里
换作乔布斯,他会问一个更朴素的问题:用户知道自己的话去了哪里吗?好的产品不增加认知负担,也不隐藏代价。当一段对话既生成回答、又沉淀为账单与日志,厂商就有义务把「它流经了谁的服务器、谁能看到、如何删除」写进用户一眼能看懂的地方。安全不是合规附件,它属于产品本身。
对 Fireworks AI 与 Notion 来说,接下来的每一步都会被行业盯着看:查清入口、通知受影响用户、堵住管道。对所有把 AI 接进自家产品的公司来说,未来十年要回答的是同一个问题——用户的对话,究竟存放在谁的抽屉里。
图:AI 产品信任链条示意:用户 → 产品 → 基础设施(AI 生成 / 示意图,非真实照片)
你和 AI 的每一次私语,都不止你们两个人在场。