
Sandlock沙箱5毫秒关住AI代理的不可信代码

AI 生成的事件示意图,不代表新闻现场照片。
2026年11月15日20时23分,Hacker News AI 板块收录了一篇论文:arXiv 2605.26298《Sandlock: Confining AI Agent Code with Unprivileged Linux Primitives》。它提出一个不需要 root 的轻量 Linux 进程沙箱,专门关住 AI 代理运行的不可信代码。论文作者为 Multikernel Technologies 的 Cong Wang(通讯作者)与加州大学圣克鲁兹分校的 Yusheng Zheng,2026年5月25日提交,页面标注属 ASPLOS 2026 Agentic OS Workshop(2026年3月23日,美国匹兹堡),许可证 CC BY 4.0。摘要里只有两组性能数字:启动开销约 5 毫秒,Redis 吞吐与裸机的差异落在测量噪声之内。
老工具接不住 agent 的负载
论文把这种负载的样貌写得很具体:模型生成的 shell 命令、运行时从包仓库拉下来的第三方脚本、来路不明的 MCP 式工具插件;一个 agent 任务每分钟可能调用 npm install、pytest 或 curl 数十次。作者认为,容器与 microVM 为服务部署而生,镜像管理、namespace 与启动成本对一次 50 毫秒的 Python 调用不成比例;gVisor 用用户态内核换隔离,代价是兼容性与 syscall 开销;chroot、ulimit 这类老手段保证弱,缺少 syscall 级控制。
论文对比表给出实测数:Sandlock 端到端启动约 6 毫秒,比 Docker(约 300 毫秒)快 44 倍;Firecracker 约 100 毫秒,gVisor 约 200 毫秒,firejail 与 bubblewrap 约 30 毫秒。Redis 吞吐无可见开销,p99 延迟低于 Docker。作者同时提醒:开发者账户很少能随便使用 sudo,沙箱必须无特权,并默认拒绝 home 目录的其余部分。

AI 生成的事件示意图,不代表新闻现场照片。
静态规则进内核,动态决策进监督者
Sandlock 用约 7000 行 Rust 实现,遵循一条原则:能在更早处决定的策略,就交给更早的执行点。可读写路径、TCP 端口、IPC 边界与无条件拒绝的 syscall 被编译进 Landlock 和 seccomp-bpf,由内核强制;connect 的解析地址、execve 的参数、HTTP 的方法与路径这类依赖运行时的决策,才交给一个窄监督者,经 seccomp user notification 与 pidfd_getfd 代为执行。论文称,对 execve 参数的检查做到 TOCTOU 安全;域名在启动时解析一次并固定,DNS 重绑定因此失效。全程不需要 root、cgroups、镜像,也不强制 namespace。
文件系统效果可捕获、可预览(--dry-run)、可提交或丢弃;复制即写的 fork 原语在 map-reduce 负载下达到每秒约 1900 次沙箱化 fork。Landlock 要求 Linux 6.12 及以上(ABI 6),内核能力不足时程序拒绝运行,而非静默降级。代码已开源在 GitHub(multikernel/sandlock)。
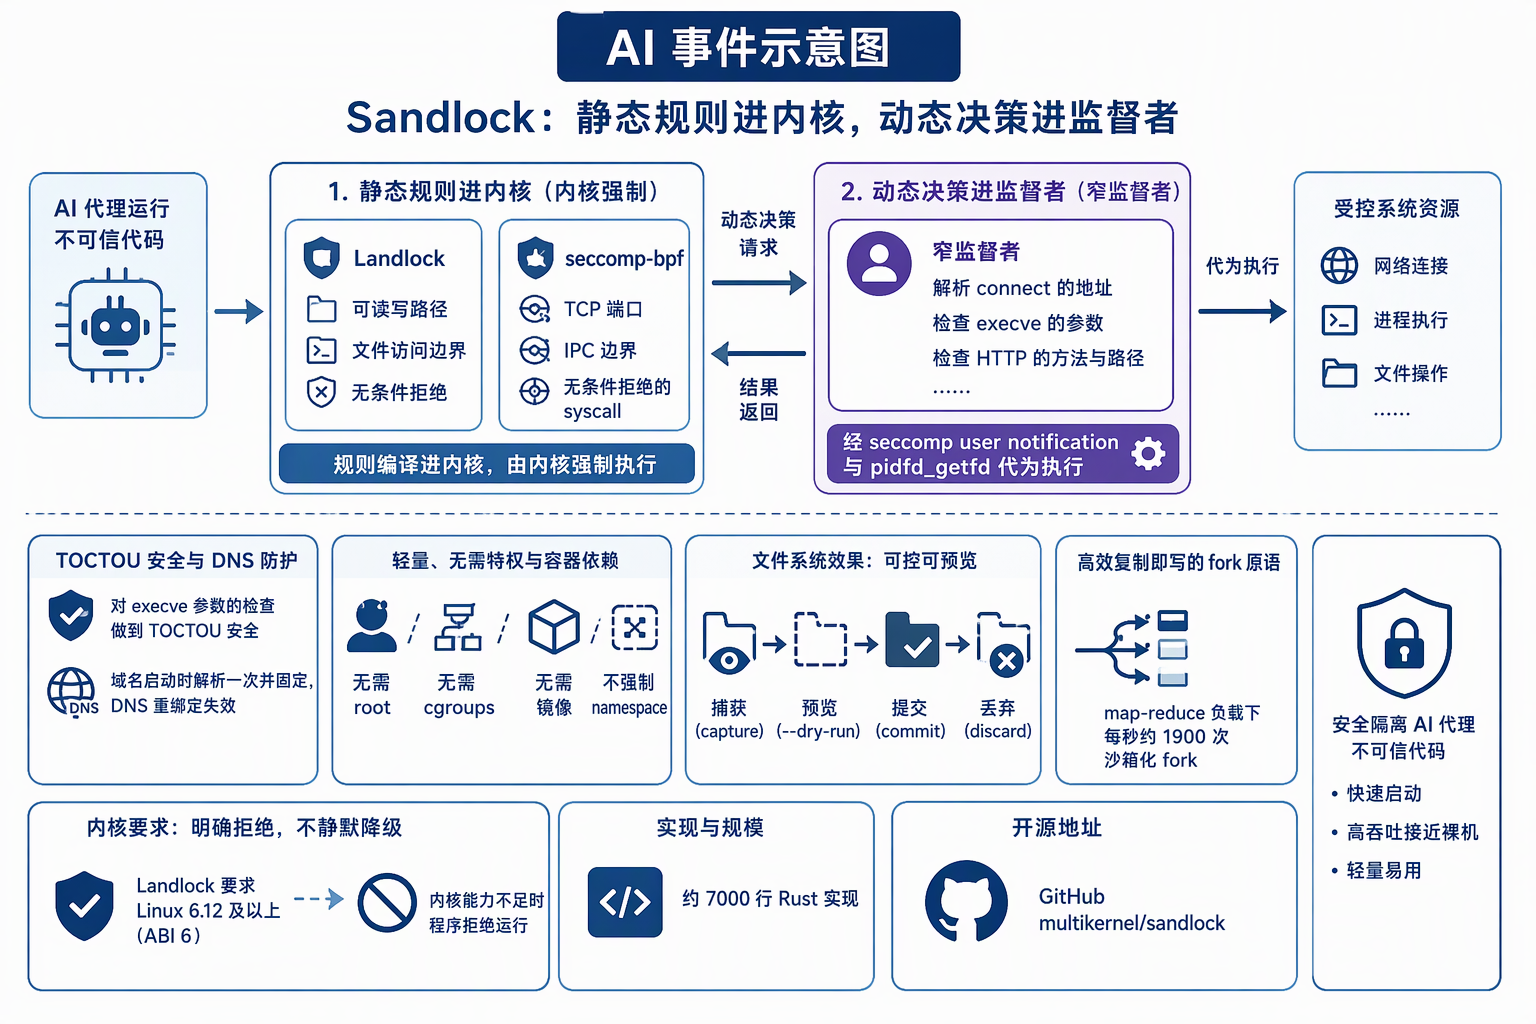
AI 生成的事件示意图,不代表新闻现场照片。
致命三件套,拆进流水线
论文最锋利的部分不在跑分,而在结构。它引用 Willison 提出的“致命三件套”(lethal trifecta):私有数据、外联能力与不可信内容同处一个上下文时,提示注入才会真正酿祸。Sandlock 的管道算子按阶段配置策略——接触不可信内容的阶段没有网络,能外联的阶段拿不到那份数据。
能力分离应当由内核强制,而不是托付给 LLM 的判断。——Sandlock 论文设计目标 G4(意译)
隔离的成本降到 5 毫秒,低于人类感知阈值,安全第一次没有向体验收税。这也是一条演化方向上的必然:代理将成为开发机上的常驻物种,而任何常驻物种都需要边界;边界清晰的工具尊重人的注意力与延迟,才会被真正用起来。代码可以由模型写,边界必须由内核守。
先关得住,才放得开。