
操作审计
追查企业关键管理变更,核对操作者、来源、对象与结果。
1. 追查谁改了什么
当配置意外变化、账号或权限被调整时,用操作审计确认操作者、对象、时间及执行结果。例如项目成员反馈权限被改,可先按时间和对象定位,再看变更详情;模型为什么调用失败则到调用日志排查。
2. 入口与可见范围
企业工作区 → 安全与审计 → 操作审计。企业版权益下,主账号与系统管理员可查询当前企业记录;财务对账人员和普通成员不可见。
3. 定位一项操作
- 先缩小时间范围,再按操作者、对象或请求ID搜索。
- 结合日志范围与执行结果筛选,区分控制台操作与管理接口来源。
- 打开目标记录详情,核对时间、操作者、对象、来源IP、结果与变更内容。
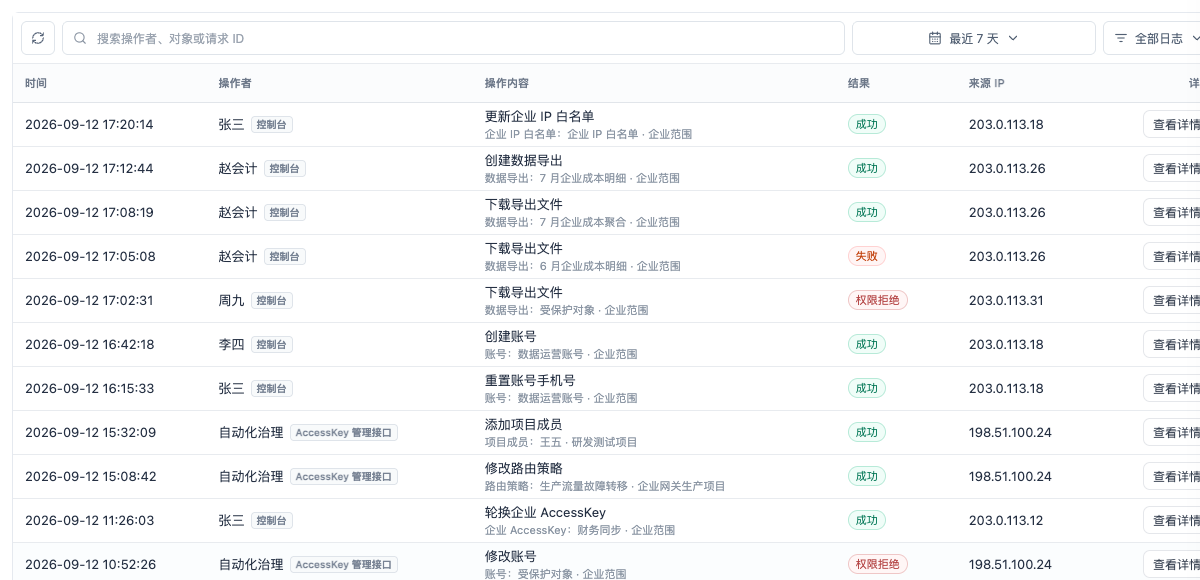
查看管理变更的操作者、对象、来源和结果。
4. 如何理解结果
- 成功表示对应变更完成;失败或权限拒绝同样保留供追查,不代表变更已经生效。
- 审计针对管理动作,模型请求排查请到调用日志。
- 成功修改企业名称后可核对修改前后值;历史记录不随当前名称变化重写。
5. 留存核对依据
按所需时间与条件筛选后使用导出日志。导出完整匹配结果,不受当前页码或每页条数影响;查询、详情和导出遵循相同企业范围、账号权限与脱敏规则。
6. 敏感信息与找不到记录
详情展示脱敏后的实际参数,不提供密码、Secret、完整Key或Authorization。找不到记录时先核对企业、时间范围、筛选条件及自身权限,不用其他企业的数据代替。