
项目成员与权限配置
把企业账号加入当前项目,绑定项目角色、配额和模型权限,并验证最终可用范围。
1. 先区分企业账号和项目成员
账号管理决定谁能登录企业网关以及账号级身份;项目成员决定该账号可以进入哪些项目。创建企业账号不会自动加入所有项目。普通成员不显示企业管理入口,需要由主账号先在企业管理完成账号和项目角色模板配置。 例如小李已有企业账号但看不到“客服助手”项目,需要先把小李加入该项目并绑定角色;无需再创建一个登录账号。
2. 添加前准备
- 目标账号已经在企业账号管理中创建且可以正常使用。
- 当前操作者具有该项目的成员管理权限。
- 已经准备合适的项目角色;需要新角色时先到企业管理创建角色模板。
- 目标角色的操作权限、预算周期、预算、RPM 和 TPM 符合预期;模型权限在当前项目的“模型权限”页签单独配置。
3. 把账号加入当前项目
- 确认顶部项目选择器是目标项目。
- 进入「项目成员」,点击「添加成员」。
- 选择尚未加入当前项目的企业账号。
- 为成员绑定一个项目角色并提交。
- 回到成员列表确认账号、项目角色和角色配额。
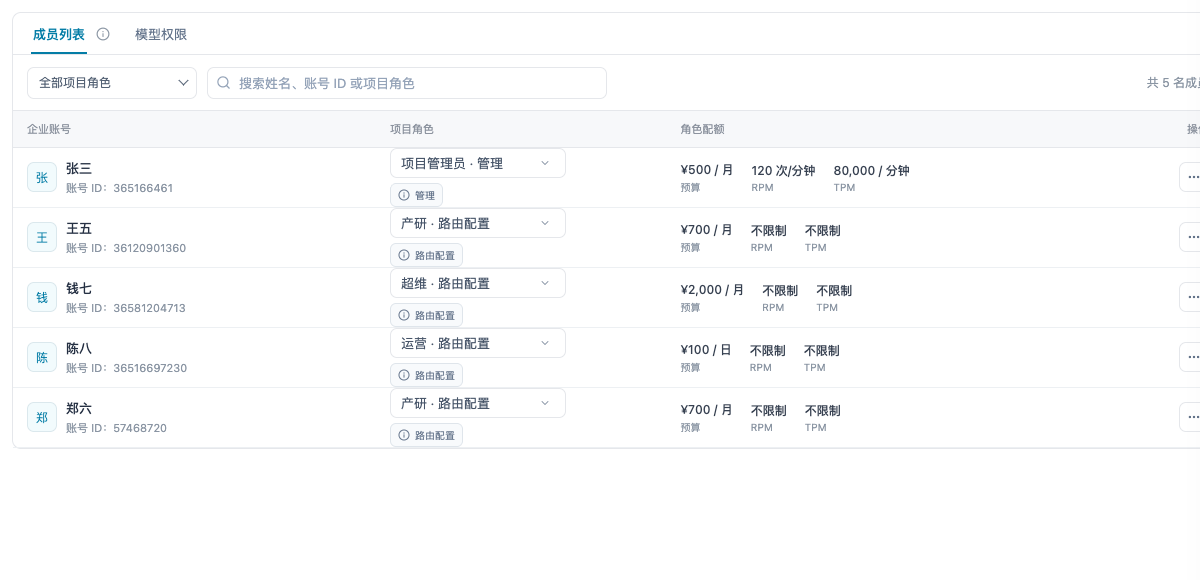
这里配置的是当前项目的成员关系;企业账号在账号管理维护。
4. 理解角色和配额会带来什么
| 配置 | 决定什么 | 达到限制后的表现 |
|---|---|---|
| 操作权限 | 成员能进入和操作哪些项目页面 | 无权操作不展示或被拒绝 |
| 预算 | 成员在当前项目的受控消费,支持日/月周期 | 查看该周期已用和剩余;调整入口见个人预算指南 |
| RPM | 每分钟请求数 | 超过上限的请求被限流 |
| TPM | 每分钟 Token 数 | 超过上限的请求被限流 |
5. 继续配置角色模型权限
- 切换到「模型权限」页签。
- 选择当前项目中的目标角色。
- 从当前项目可用模型中勾选该角色允许调用的模型。
- 保存后返回成员列表,确认成员仍绑定该角色。
需要注意
角色模型权限只在当前项目范围内生效,不会把企业不可用或项目未允许的模型重新加回来。
6. 最终权限来自多层结果
成员最终能力由账号级身份、项目成员关系、项目角色操作权限、项目模型范围和角色模型权限共同决定。只看到项目入口不代表一定可以调用所有模型。
7. 用目标成员视角验证
- 确认成员可以进入目标项目,并落到合法的项目页面。
- 确认只看到角色允许的操作入口和模型。
- 确认系统为无个人 Key 的符合条件成员准备 Default API Key。
- 发起一次调用,并在个人范围项目分析和调用日志中找到结果。
8. 变更角色或移除成员前
修改角色会立即改变成员在当前项目中的操作、模型和限额结果。移除成员前确认其业务已迁移;移除项目关系不会把账号从企业中删除,也不会改变其他项目关系。 当前账号会通过通知中心收到影响本人的项目权限变化;其他项目的关系保持不变。
9. 成员看不到页面或模型时
- 确认账号可以成功登录企业网关。
- 确认账号已加入当前项目,并绑定正确角色。
- 确认角色拥有页面操作权限。
- 确认目标模型同时属于项目范围和角色模型权限。
- 确认项目未暂停或被冻结。