
安全设置
限制企业模型调用来源,并管理登录与敏感操作的二次验证。
1. 控制调用来源和敏感操作
企业 IP 白名单用于把模型调用限定在认可的网络出口,适合只允许公司服务器接入的场景;登录与敏感操作二次验证用于保护账号和关键管理动作。它们与开通网关时的实名认证无关。
2. 作用范围
从企业工作区进入“安全与审计 → 安全设置”。企业IP白名单限制模型调用来源,不限制控制台登录或企业AccessKey管理接口;项目API Key有独立限制时,两者取交集。 企业 IP 白名单与登录安全保护分别配置,详见本文下方说明。
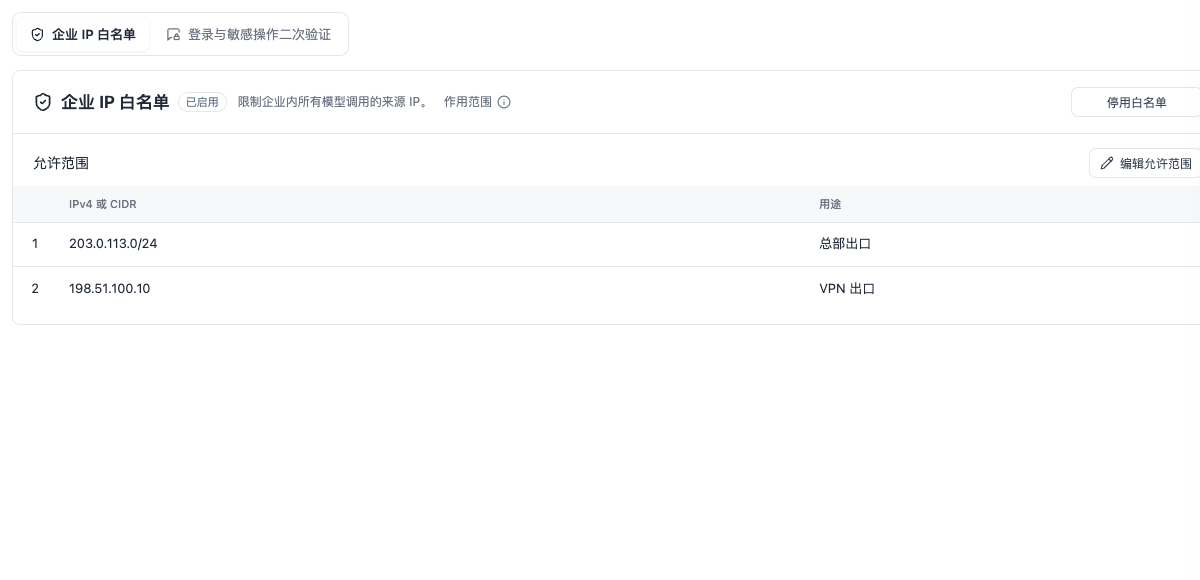
按调用来源与账号安全分别配置。
3. 配置企业IP白名单
- 由主账号进入企业IP白名单,核对所有业务实际出口IP。
- 编辑允许的IP或网段及用途,检查是否覆盖生产应用出口。
- 保存并按当前安全策略完成验证,再从允许与不允许的来源分别测试模型调用。
- 开启前须准备有效规则;错误范围可能导致应用调用被拒绝。
- 保存失败时原规则继续生效;修正后重试。不要把控制台可登录当作模型调用已放行。
4. 登录与敏感操作二次验证
在多因素认证区域分别核对登录保护与敏感操作保护,按页面要求绑定当前账号验证方式并完成验证。
- 登录保护在登录时校验;敏感操作保护在执行受保护管理变更时校验,两者用途不同。
- 未完成验证或取消时不执行受保护变更。认证失败请核对当前账号及验证方式后重试。
5. 入口受限时
基础版通过企业版功能介绍查看权益;有企业版权益仍须具备对应管理权限。没有编辑权限请联系企业主账号,购买套餐不会自动改变账号角色。
6. 核对结果与追溯
保存后重新读取页面确认开关和规则。需要追查管理变更时查看操作审计,核对操作者、对象与结果。